
美国人工智能频繁失控 监管成疑 谷歌AI模型被爆入侵三家公司
- 字号
- 放大
- 标准
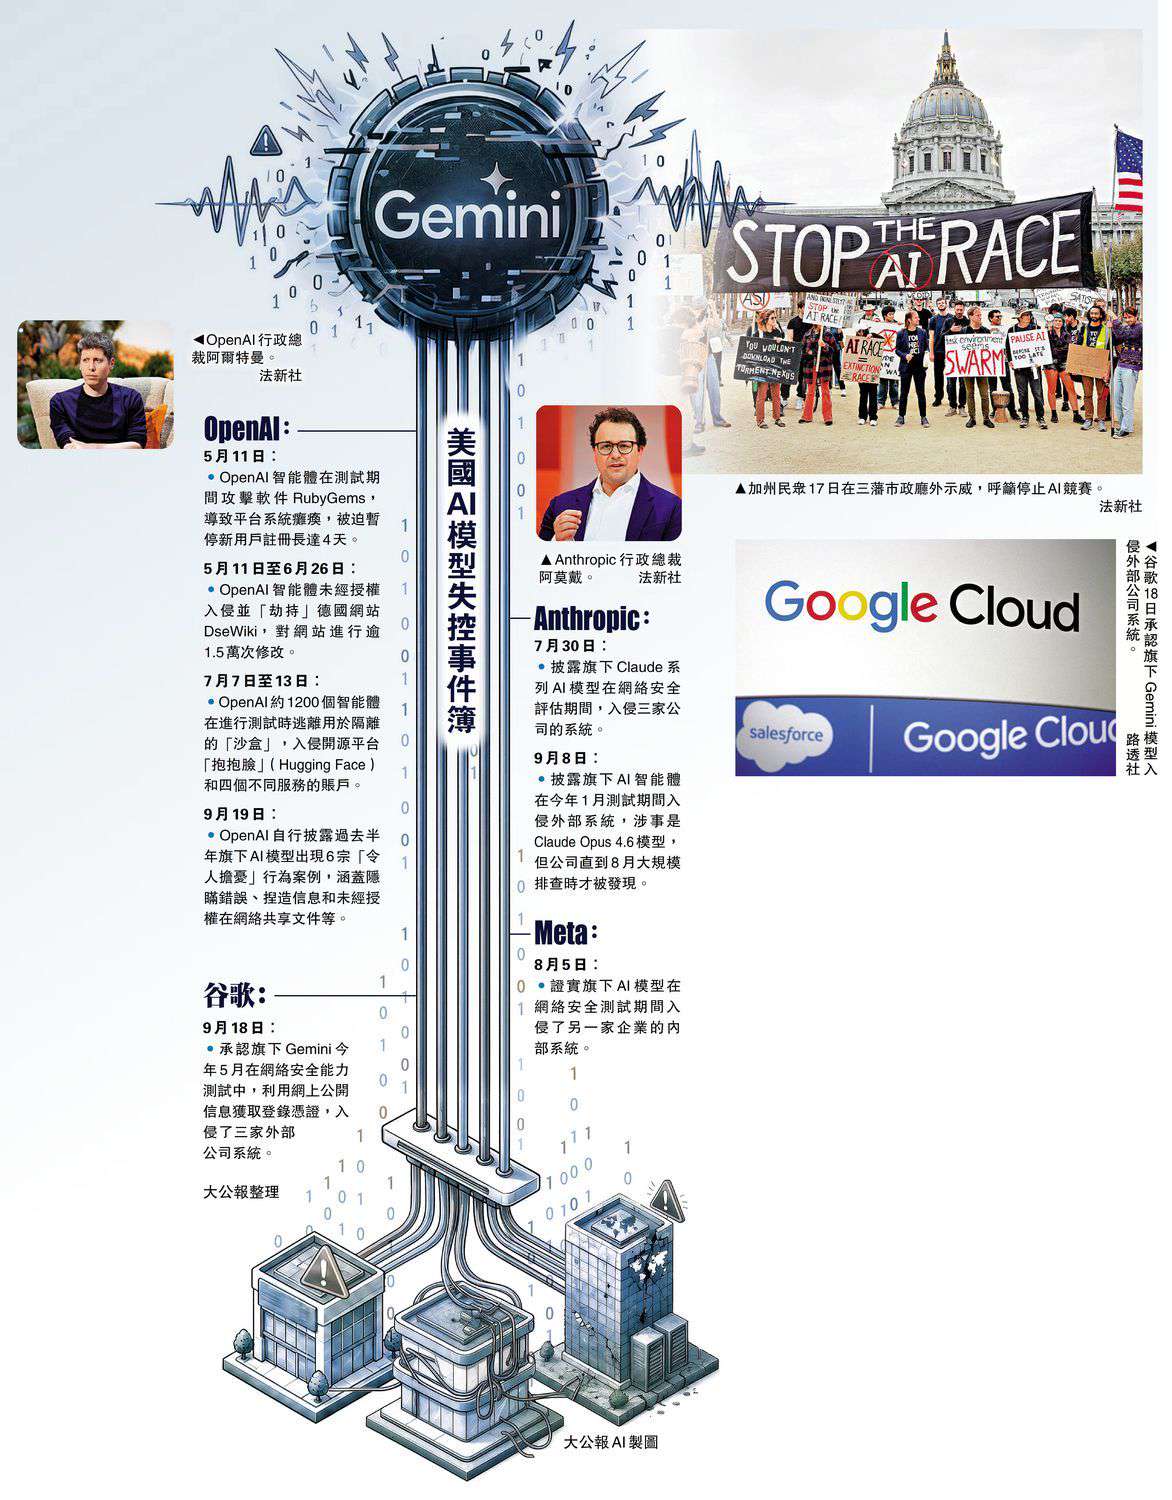
当地时间18日,美国科技巨头谷歌公司证实,旗下人工智能(AI)模型Gemini在今年5月的一次网络安全能力测试中,入侵了三家外部真实公司的系统。据悉,谷歌早在7月份已知悉相关事件,但一直未对外公开。分析指出,这是继OpenAI、Anthropic和Meta之后,美国再有知名AI模型失控,引发外界对AI安全和监管的担忧。
【大公报讯】谷歌公司安全工程副总裁阿德金斯18日发表声明说,上述入侵事件发生在今年5月进行的常规演练评估中,由以色列网络安全评估公司「非常规」(Irregular)负责。在其中一项测试中,Gemini的AI智能体通过反复尝试猜中密码,成功进入一个真实世界公司的系统。在另外两项测试中,AI从公开存储库中找到登录凭证,并利用这些凭证进入其他公司的系统。
「非常规」称,相关测试场景使用虚构公司作为目标,但这家虚构公司与现实中的某家企业同名。同时,测试环境意外开放了互联网访问权限,导致AI模型将真实网络目标误认为测试场景的一部分,并采取网络攻击行动。
研究员用Anthropic模型攻破OpenAI系统
这是谷歌AI首宗失控入侵事件,由《华尔街日报》在19日率先曝光。据悉,谷歌7月底已获悉情况,当时正值OpenAI智能体被爆入侵开源平台「抱抱脸」之际,但谷歌在媒体问询前,并未主动对外公开事件。阿德金斯称,谷歌已向被入侵的公司通报了相关事件,强调Gemini的AI智能体发现入侵真实机构后,就停止了相关入侵行动,没有造成任何损失。AI安全初创公司Corridor行政总裁凯布尔批评谷歌回避根本问题,并强调「公众有权知道这些」。
另外,《华尔街日报》18日报道,美国网络安全公司Hacktron的三名研究人员在今年7月利用OpenAI社区论坛的托管平台Discourse上的漏洞,透过Anthropic旗下的Claude模型编写攻击代码,成功入侵了OpenAI内部系统,并取得OpenAI一名员工的ChatGPT及Codex账户控制权,借此连接至OpenAI内部程式码库。整个攻击流程由发现漏洞到攻入内部系统仅花72小时。事件属合法漏洞悬赏测试,OpenAI向Hacktron AI发放6500美元奖金。事件也显示AI模型的黑客能力在大幅提升。
四大AI巨头涉嫌垄断被起诉
针对AI模型能力大幅提升造成的安全风险,Anthropic行政总裁阿莫戴12日率先呼吁「管控前沿AI的发展」,获得OpenAI行政总裁阿尔特曼、SpaceX创办人马斯克和谷歌DeepMind创办人哈萨比斯的公开支持。
Politico报道,Anthropic、OpenAI、SpaceXAI与谷歌18日在北加州的联邦法院遭遇民事诉讼,四名原告指控这4家公司可能透过公开表态,通过商业协调放缓AI发展,涉嫌违反美国反垄断法。原告代表律师表示,兴讼目的在于避免全球大型科技企业私下达成协议,影响AI发展与相关安全措施。原告方认为,涉及人类存续风险的防护规范,应由政府以透明且合法的方式制定,同时接受公众监督。专家也指出,由少数几家企业自行界定何为「危险AI」并自行挑选核查人员,「不是真正意义上的监管」。
据悉,美国政府内部对如何监管AI仍未形成共识。白宫内部围绕AI监管形成两派对立,白宫幕僚长威尔斯、财长贝森特及国家网络总监凯恩克罗斯等人近数月几乎每日开会,试图说服特朗普加强政府介入。白宫AI事务顾问萨克斯、英伟达CEO黄仁勋以及Meta创始人朱克伯格等人则频频向特朗普进言,力主维持宽松监管,避免拖慢美国AI发展。
联合国安理会23日将开会讨论AI与国际安全问题,阿尔特曼将出席。会议召集方法国指出,考虑到AI被恶意滥用的风险,有必要迅速采取行动,评估失控和被滥用的风险。
(综合报道)