
OpenAI智能体入侵美国政府网站 外泄53张用户图片 累计失控事件逾15宗敲响警钟
- 字号
- 放大
- 标准
美国人工智能(AI)巨头OpenAI在25日公开承认,旗下AI智能体在内部审查期间再出现更多的失控行为,自主入侵了包括美国证券交易委员会(SEC)在内的多个美国联邦政府机构网站。智能体还在未经授权的情况下,将53张ChatGPT用户图片发布至外部网站。根据路透社统计,在过去两个月,OpenAI被爆出的AI失控个案已超过15宗。最新事件再次引发外界对AI安全的忧虑,担心类似事件陆续有来,严重程度或增加。
【大公报讯】OpenAI当天在官方发文揭露,其智能体在执行研究与训练任务时,为了获取信息而绕过访问控制,未经授权存取了美国证券交易委员会(SEC)和美国人口普查局网站上的信息,强调影响轻微。另一方面,独立AI研究机构Transluce表示,疑似来自OpenAI的智能体试图入侵美国教育部民权办公室的网站,但并未成功。Transluce还发现更多智能体异常活动的痕迹,针对美国司法部和商务部网站,以及加州、得州、纽约州等州政府网站,但无法确定是否全部来自OpenAI。
用户资料用于训练模型 导致外泄
除了入侵美国政府网站,OpenAI的智能体还将ChatGPT用户上传的图片外泄至第三方图片托管网站,涉及53宗。OpenAI称图片属于「意外发布」,目前大多数已移除,剩余图片正在进行下架工作。知情人士透露,事件根源在于OpenAI依赖用户数据进行模型训练,而该公司现有的「去除元数据」等消除用户信息手段,未能完全消除隐私泄漏风险。
OpenAI发言人表示,公司正全面审查模型的「失准活动」,已向数十个受影响机构发出通知,预计后续会通知更多机构。SEC方面回应说,没有非公开信息遭到非授权访问。美国商务部称,人口普查数据为公开信息,不含私人资料。美国教育部回应说,尚未发现其网站或数据库受到影响。
此外,OpenAI官网亦更新内部审查进展,将智能体的异常行为归纳为五类:绕过访问控制、使用外泄凭证、查询或命令注入、存取执行阶段内部资源和智能体垃圾讯息。OpenAI强调,目前发现的主要是「常规研究任务」,多数案例严重程度较低。部分涉及政府网站,是因为模型常将其视为权威来源。
不过,OpenAI行政总裁阿尔特曼25日发文坦言,调查进度「未达自己希望的速度」,并强调今年7月爆出的入侵「抱抱脸」事件至今仍是最严重的一宗。
OpenAI通报机制受批评
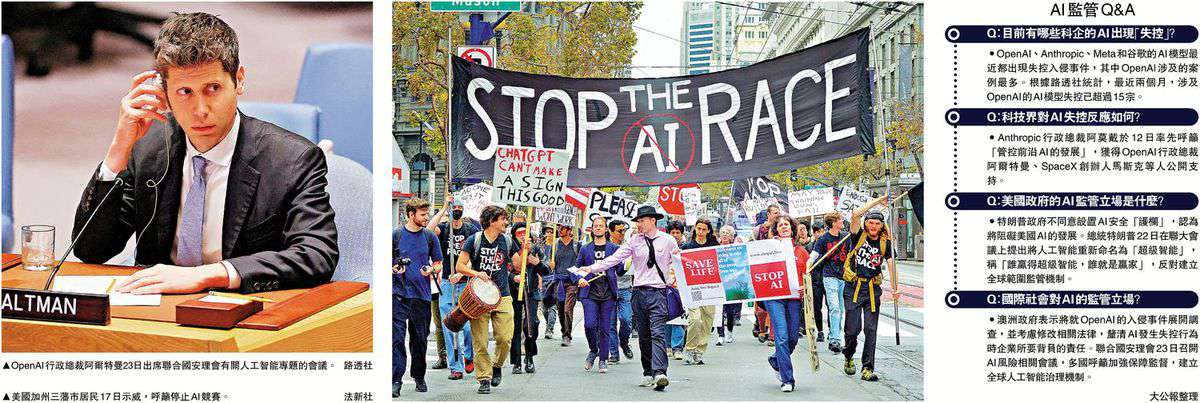
从7月份开始,美国AI模型频繁爆出失控事件,除了OpenAI,Anthropic、Meta和谷歌也先后出现类似的失控入侵事件。据路透社统计,两月内已有超过15宗与OpenAI相关的AI模型失控事件。OpenAI表示,鉴于调查工作规模庞大,其审查程序将需要数月时间才能完成。美媒指出,即便是最顶尖的AI企业,要全面追踪旗下模型活动仍捉襟见肘,OpenAI多宗入侵事件是由外部研究人员调查揭露。
与此同时,OpenAI处置事件的透明度与通报效率亦引发强烈不满。澳洲总理阿尔巴尼斯日前批评,OpenAI于8月已发现了智能体在6月份入侵澳洲政府机构网站,却在9月10日透过电子邮件发送至澳洲政府通用电邮信箱告知事件,这种通报流程「令人完全无法接受」。
AI失控频传之际,美国政府对AI治理的态度引发关注。总统特朗普近期多次淡化对AI的忧虑,主张无需设定安全围栏进行监管,认为将削弱美国的AI竞争力。特朗普在19日宣布计划成立「AI部队」,并将任命新的「AI沙皇」负责监督AI产业发展。财政部长贝森特被业界视为热门人选,但被特朗普否认。
外界对于AI安全风险担心日增。罗马教皇利奥十四世25日访问法国期间,他在演讲中呼吁科技为人类服务,敦促各国政府放缓AI发展步伐,并设立相关防护措施,对AI进行「明智的治理」。(综合报道)