
法国400超市遭黑客攻击 拉响供应链警报
- 字号
- 放大
- 标准
当地时间11日深夜至12日凌晨,法国全境数百家大型连锁超市遭大规模网络攻击。黑客透过入侵智能制冷系统,远程操控制冷设备使其温度异常升高到50℃,导致大量生鲜及冷冻产品变质报废,部分门店甚至因设备过热引发火警。欧盟农业与食品事务专员克里斯托夫·汉森警告「食品武器化已经成为现实」。欧盟贸易商协会总干事德尔贝格也指,此次事件「凸显了整个供应链韧性的重要性」。
【大公报讯】截至本港时间13日晚,攻击者的身份与动机尚不明确。法国总理勒科尔尼已指示法国国家信息系统安全局(ANSSI)介入,巴黎检察官办公室已就此事件展开专门的网络犯罪调查。当局并与其他欧洲国家协调,评估法国其他企业是否面临同类风险。
雪柜加热长达6小时
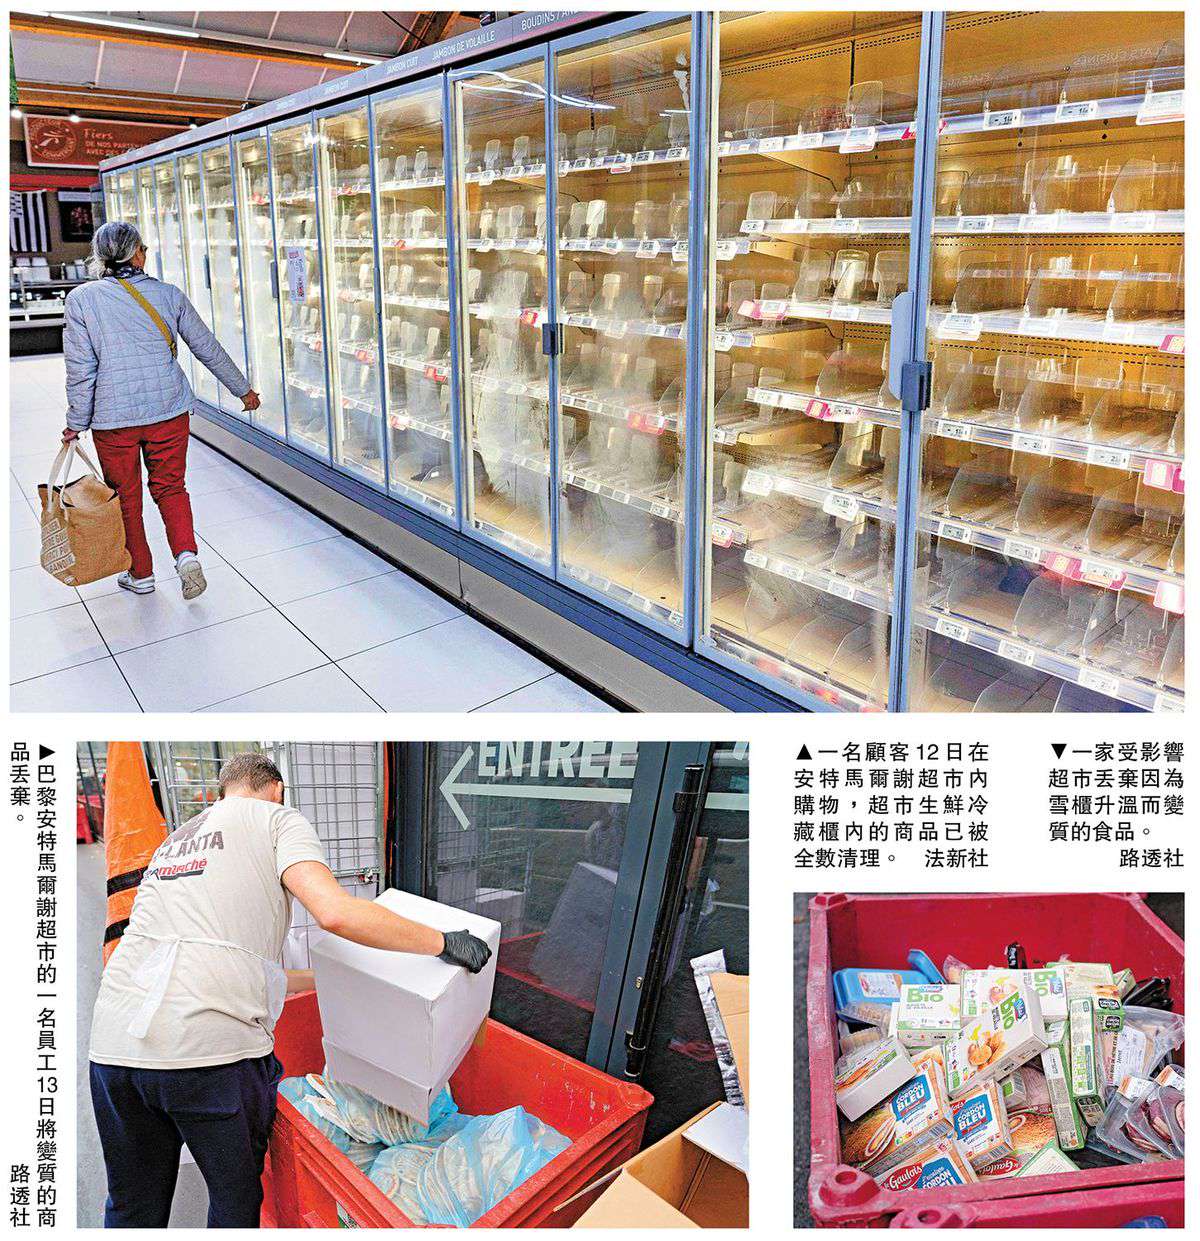
据报道,法国全国约15000间超市中有约400间门市受到影响,当中包括家乐福的80间门市、安特马尔谢及其旗下品牌的180间门市、Monoprix超市则有约5%的门市遭到波及。U合作社有100多间门市受影响,该公司行政总裁谢尔谢在社交媒体上直斥:「破坏对生鲜产品保鲜及法国民众食品供应至关重要的设备,性质极度严重,而且前所未有,令人无法接受」。有巴黎市民目睹,市中心一家安特马尔谢超市员工将整车解冻的冷冻食品倒入大型垃圾箱,融化的雪糕还从破裂的容器溢出到路面上。
据法国媒体报道,黑客并未入侵超市的收银或库存系统,而是锁定有关超市使用的丹麦制造商丹佛斯的制冷控制系统。该系统允许零售商远程监控和调节全国门市的雪柜温度,法国大量超市采用此套设备。ANSSI已确认丹佛斯提供的软件存在漏洞,并已与软件开发商取得联系。
正常情况下,雪柜夜间会进行短暂除霜,其间设备会切换至加热模式,融化积霜后再恢复制冷。黑客则利用漏洞,远程指令设备持续除霜,并将设定温度调至50℃,使雪柜加热长达6小时。有门店员工12日早上打开雪柜时发现「一股热浪涌出」,部分门店甚至因设备温度过高而引发小规模火灾。
据报道,早在去年,网络安全公司Claroty就曾私下通报丹佛斯相关漏洞,丹佛斯随后发布补丁,但受影响设备并未完成软件更新,攻击者可利用漏洞绕过认证、远程执行代码并瘫痪雪柜管理界面。丹佛斯发布声明称,受影响的大多是「老旧」产品,运行了「过时的软件」,且这些产品「不再接收软件或安全更新」。多位专家则认为,这起攻击是「供应商安全控制缺失和产品开发疏忽」的结果。网络安全专家博蒙特指出,目前仍有数千台丹佛斯制冷设备的管理接口相关信息直接暴露在互联网上,这意味着任何人都能为超市雪柜调温。
食品武器化已成为现实
目前尚无全行业损失总额的估算。安特马尔谢行政总裁科蒂亚尔向BFM电视台表示,这宗「前所未有」的攻击,预计单日便会为全国造成「数千万欧元」损失。
网络安全公司Sekoia的分析师指出,西班牙、葡萄牙、波兰、德国和比利时也受到了影响。荷兰零售集团Ahold Delhaize报告公司网络系统出现安全问题,已将部分系统暂时关闭。旗下荷兰最大连锁超市Albert Heijn的线上应用程序与配送系统已无法正常工作,电子价格标签也频繁出现错误信息,但公司表示目前无证据显示与法国事件有关联。
此次攻击为全球零售业、制造商、政府部门以及普通消费者敲响警钟:黑客仅通过控制雪柜温度,即可造成巨大经济损失和食品安全风险。欧盟农业与食品事务专员克里斯托夫·汉森警告「食品武器化已经成为现实」。欧盟贸易商协会总干事德尔贝格也指,此次事件「凸显了整个供应链韧性的重要性」。 (综合报道)