
商务部:确保人工智能始终处于人类控制之下 内地研出口新规 列管AI恶意代码技术
- 字号
- 放大
- 标准
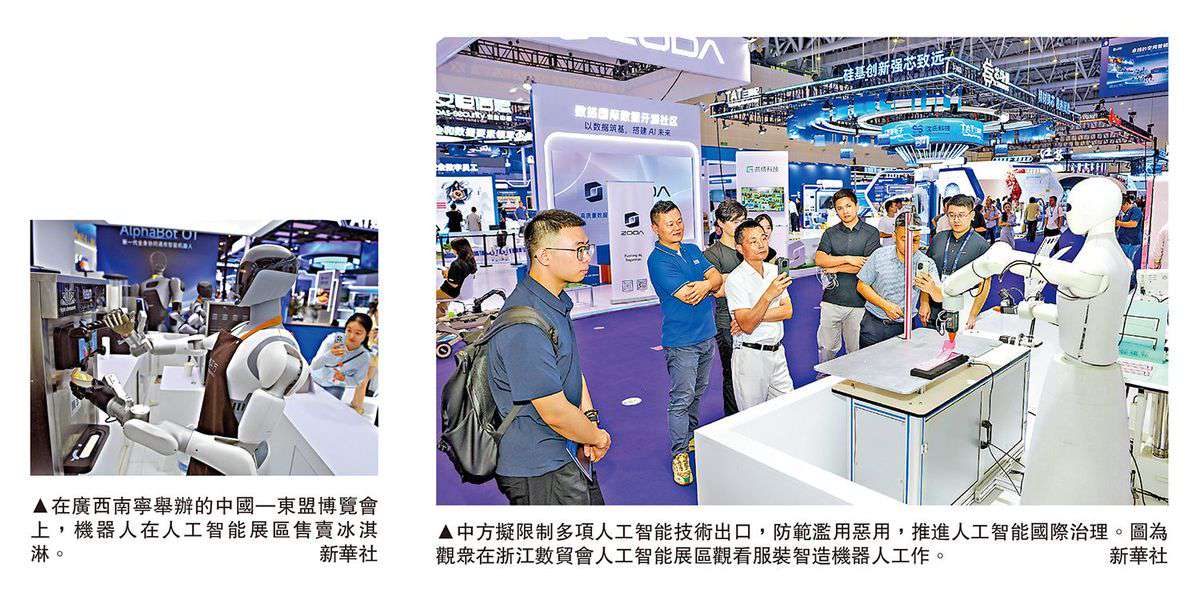
16日,商务部、科技部发布2026年第48号公告,就修订《中国禁止出口限制出口技术目录》(下称《目录》)公开征求意见,并对相关技术实施出口前登记的临时管理措施。此次公开征求意见涉及拟增列的人工智能、生物医药、光伏三个领域40项关键技术。
关于AI领域,商务部新闻发言人指出,此次拟列管的人工智能自主驱动恶意代码生成与变异技术等,可被用于攻击国家关键信息基础设施、国防军工、核心政务等敏感系统,或用于绕过国家安全防御体系。中国政府对这类技术实施必要管理,目的是筑牢安全底线,防范滥用恶用,确保人工智能始终处于人类控制之下,推进人工智能国际治理。该发言人亦强调,中国政府一贯支持企业依法依规开展互利共赢的跨国经营与国际技术合作,有关政策立场没有改变。\大公报记者 朱烨北京报道
根据商务部消息,在拟增列的40项关键技术中,拟禁止出口技术14项,包括:人工智能驱动的恶意代码生成与变异技术、具有自主知识产权的细胞和基因治疗技术工艺平台、钙钛矿及叠层电池组件生产技术等;拟限制出口技术26项,包括:人工智能辅助漏洞挖掘技术、具有自主知识产权的通用型细胞和基因治疗全新靶点发现和验证技术、单线产能≥3万吨/年的多晶硅工程技术等。公告还明确适用便利措施等情形。
参考国际通行做法 依法管理
商务部新闻发言人16日表示,自2001年以来,商务部会同科技部多次调整修订《目录》,此次修订是技术贸易管理常态化工作,依法依规进行,不针对任何特定国家、地区或实体。近年来,人工智能、生物医药和光伏相关技术在敏感领域的应用不断拓展,各主要经济体均实施不同程度出口管控。中国参考国际通行做法,依法实施必要的管理,既防范技术失控和不当扩散风险,也保障正常国际技术交流合作,推动科技向上向善、安全可控、造福人类。
谈及拟将人工智能大模型、智能体、算力集群、信息处理相关23项关键技术增列至《目录》,上述发言人表示,主要有以下考虑:一是确保人工智能技术安全可控;二是鼓励开源开放、合作共享。
「人工智能引发的各类内生和衍生风险已引起全球各国的高度关注。」发言人指出,此次拟列管的人工智能自主驱动恶意代码生成与变异技术等,可被用于攻击国家关键信息基础设施、国防军工、核心政务等敏感系统,或用于绕过国家安全防御体系。若被非国家行为体或恶意实体获取,可能对国家安全和人类共同安全造成危害。中国政府对这类技术实施必要管理,目的是筑牢安全底线,防范滥用恶用,确保人工智能始终处于人类控制之下,推进人工智能国际治理。
明确大模型海外本地化部署监管
发言人续指,为支持构建人工智能开源创新生态体系,对人工智能类技术开源、中国企业在境外自建自营算力中心、赴境外开展芯片流片制造、利用境外资源开展联合研发、参与国际标准制定等情形的技术出口,适用自动许可等便利措施,基本实现「即报即出」;对已通过开源、发表学术论文等方式进入公共领域的相关技术,拟不纳入出口管理范围。
此外,针对人工智能大模型在海外本地化部署、向境外提供模型调用等各类「出海」形式,是否属于技术出口管理范围的问题,该发言人指出,判别具体「出海」情形是否属于技术出口管理的范围,核心在于是否涉及限制类技术从中国境内向境外转移。对于纳入限制类的人工智能技术,开展海外本地化部署,属于技术出口管理范围;如果部署在海外自有云等风险相对可控的情形下,可适用自动许可等便利措施。对于企业利用限制类大模型对外提供API调用、APP/网页交互、SaaS应用、本地端侧轻量化部署等情形,不属于大模型技术出口管理范围。