
深圳发布AI工具应用商业秘密保护指引
- 字号
- 放大
- 标准
【大公报讯】记者郭若溪、黄穗深圳报道:深圳市市场监督管理局近日发布《人工智能工具应用中的商业秘密保护指引》(简称“《指引》”),系统梳理AI工具应用中的泄密风险。这也是全国较早聚焦AI商业秘密保护这一新兴领域的指导性文件。这份指引发布之际,恰逢全球多起与AI工具相关的商业秘密泄露事件引发高度关注,无疑给正加速拥抱AI的企业敲响了一记警钟。
《指引》收录了12个与AI工具使用相关的泄密事例,其中一个典型案例发生在半导体行业。深圳某企业允许部分半导体业务部门员工使用外部通用型AI问答助手,用以优化程序、制作会议纪录和修复报错代码等,最终导致半导体设备测量资料、产品良率等涉密内容被录入AI工具的学习资料库,内部信息瞬间外泄且无法收回。涉事企业不得不收紧监管、加强培训,并发布公告警告,若再发生类似事件,将切断AI工具服务。
过去,商业秘密可能被锁在文件柜、服务器和权限系统中;今天,它却可能在一次输入、一次点击之间,被上传至公有AI平台,进入企业难以掌控的数字空间。对此,深圳可酪创新科技有限公司CEO段峰认为,《指引》是“未雨绸缪”,“在大规模泄密还未发生之前,就先把标准动作定义出来。”他指出,该份指引虽无强制效力,但恰恰可避免强制手段带来的延伸风险,“倘若一刀切,那么泄密者可能会转向私人账号操作,让风险更难被发现。”
《指引》分析指出,与传统IT环境相比,商业秘密正从图纸、配方等实体形态,加速转向数据、代码、模型参数等数字化形态;泄密成因也从“人为窃取”为主,扩展到员工无意识输入、工具自身漏洞、部署配置不当等多种情形。更棘手的是,公有消费级AI工具“输入即上传、使用即留痕”,泄密过程隐蔽、迅速、不可逆,企业往往在信息扩散后才察觉,陷入“发现难、取证难、止损难”的现实困境。以物理隔离、合同约束为主的传统保护手段,亟须针对AI工具的深度应用加以升级。
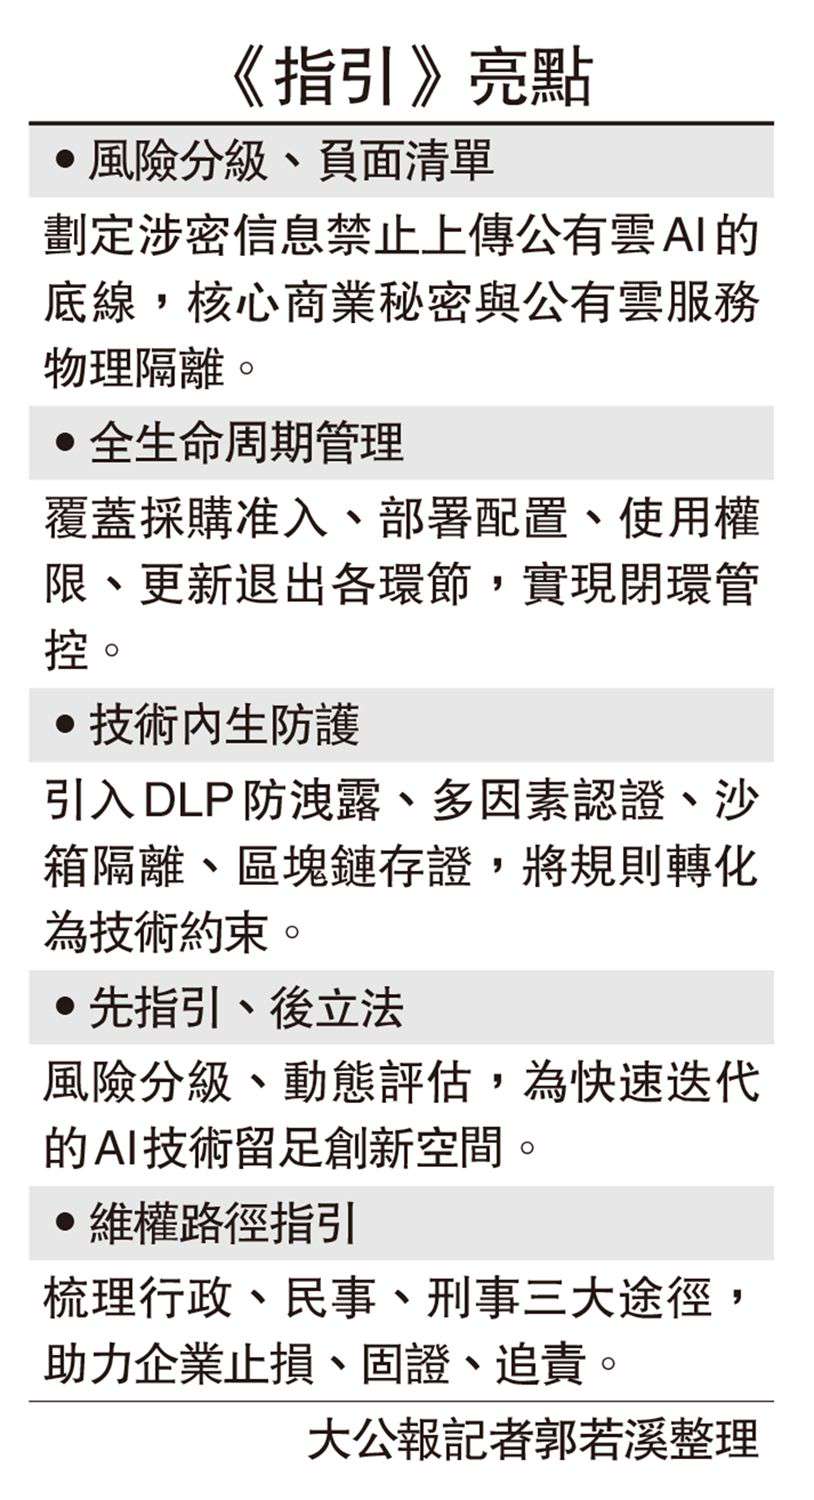
面对技术快于法规的现实,深圳选择了“先指引、后立法”的治理路径。该《指引》不具有行政强制力,却以相当的前瞻性,它以“负面清单”划定涉密信息禁止上传公有云AI的底线;以“全生命周期管理”覆盖采购准入、部署配置、使用权限、更新退出的每一环节;引入DLP数据防泄露、多因素认证、沙箱隔离、区块链存证等硬核技术手段;并针对泄密事件,梳理出行政、民事、刑事三条维权路径。