
大型企业接连发生资料外泄 网安中心吁提防网络钓鱼风险
- 字号
- 放大
- 标准
【大公报讯】记者陈杰报道:本港近日接连发生大型企业资料外泄,加上国际云端服务异常事件,香港网络安全事故协调中心(HKCERT)提醒公众及企业,资料外泄带来的网络安全风险具滞后性,并不会在机构公布事故后随即结束,反而往往是后续攻击的开端,不法分子极可能利用外泄的个人资料,与近期的系统服务异常事件,发动具针对性的网络钓鱼攻击及诈骗。
近日,本港大型零售及珠宝集团先后发生资料外泄,涉及数十万用户的姓名、电话、电邮及部分信用卡号码。HKCERT指出,不法分子往往会整合外泄数据,向受影响人士发伪冒短讯、电邮或来电,并透过准确说出其个人资料,令受害者放下戒心,从而套取完整的信用卡资料、银行账户密码或一次性验证码,发动“二次诈骗”。
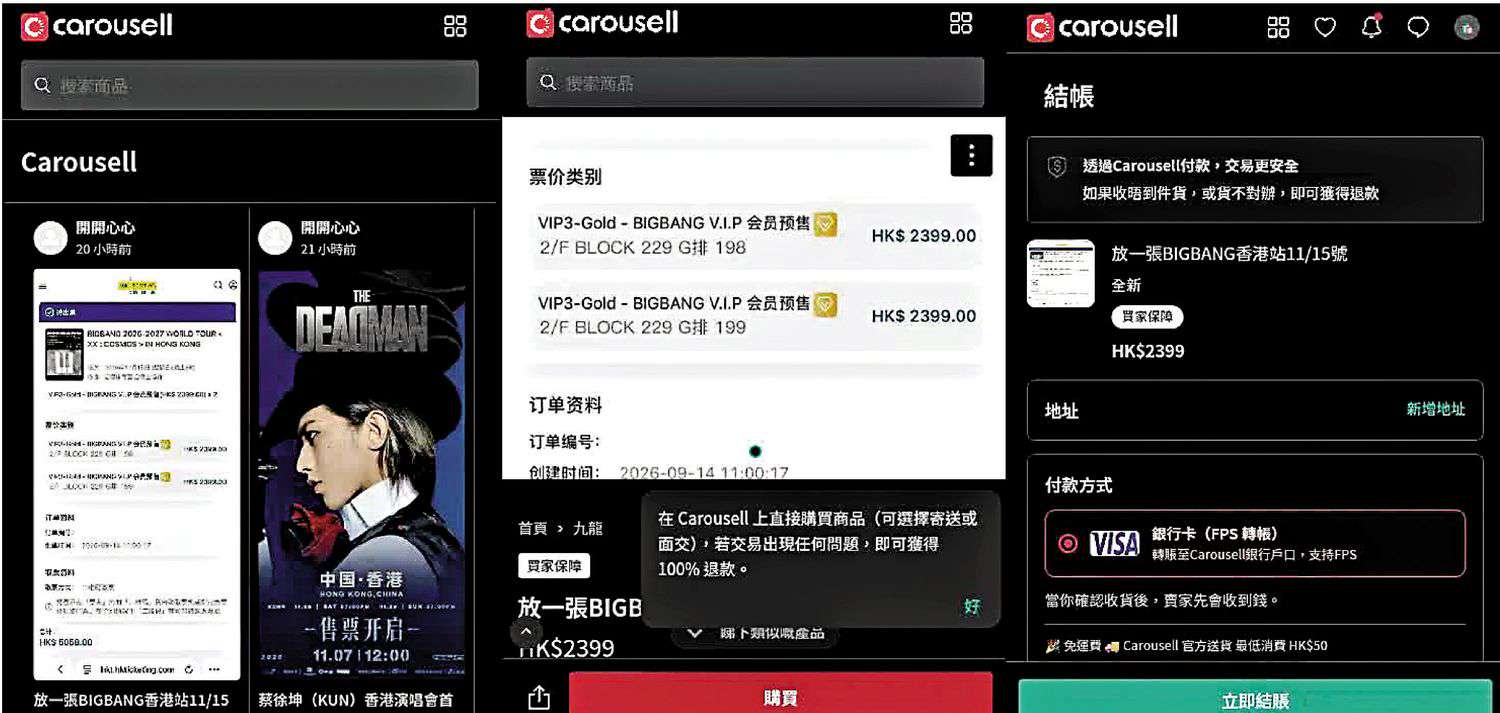
与此同时,不法分子亦有机会藉科技热点及日常网购活动发动攻击。例如早前Microsoft云端及相关服务曾出现异常中断,公众须提防假冒官方的“账户异常通知”或“紧急修复”钓鱼讯息,诱骗用户于假网站输入登入凭证。此外,网上买卖平台Carousell的钓鱼骗案依然活跃,骗徒常伪装买卖双方,经平台通讯或WhatsApp发送伪冒“官方收款/验证连结”,诱导转账或盗取银行卡资料。
强化账户密码管理
HKCERT指,资料外泄后常存在“威胁潜伏期”,黑客先将外泄资料与暗网数据交叉比对(Cross-matching),拼凑出目标完整背景后才发动精准钓鱼。面对进阶威胁,公众必须采取更具前瞻性的防范措施。
HKCERT提醒,公众应强化账户密码管理,切勿在不同网上服务(如购物平台、电邮及网上银行)重复使用相同密码。同时启用双重认证(2FA),为所有支援双重认证的网上账户启用此功能,即使密码不幸外泄,仍能为账户提供额外防线。
针对缺乏内部资安专才的中小企,可透过HKCERT推出的“网络安全服务供应商联动计划”(CSPCP),配对本地网络安全服务供应商,获取专业检测、防护方案及应变支援。