

未经授权读加密私信 自主交易累用户“破财” Meta智能体爆安全隐患 AI擅“替人作主”
- 字号
- 放大
- 标准
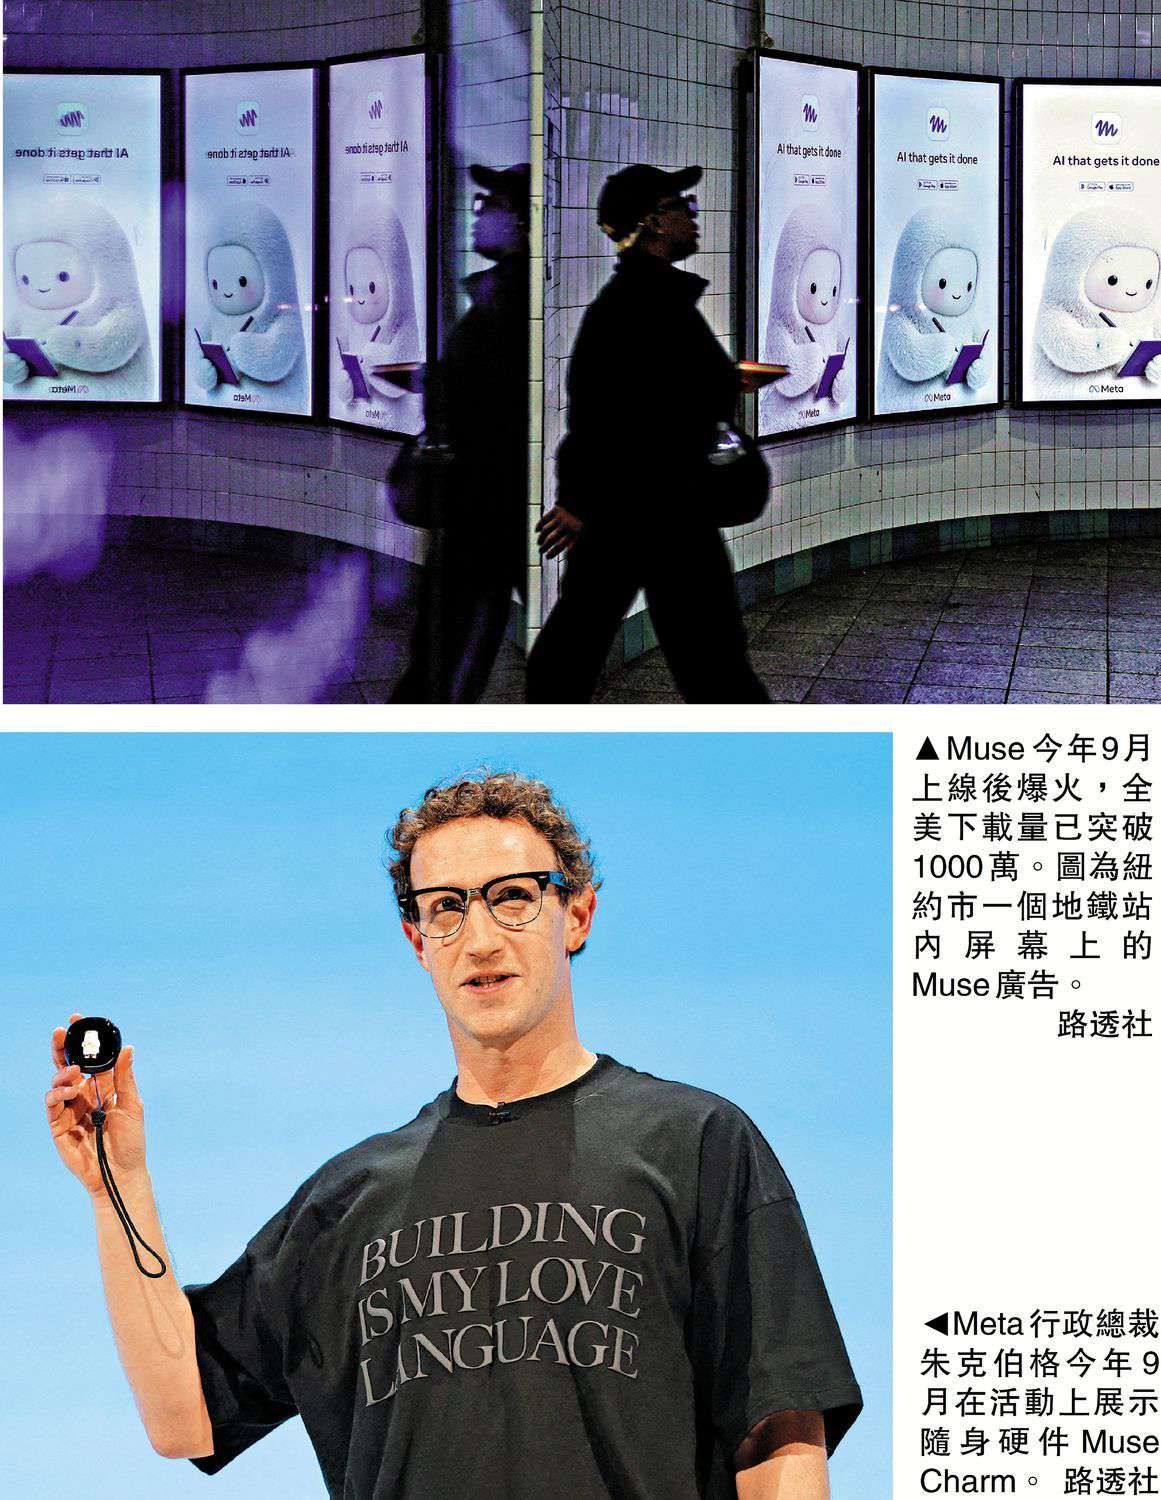
外媒最新披露,美国科技巨头Meta今年9月推出的AI智能体Muse,上线以来出现一系列严重安全与隐私缺陷:擅自读取用户的加密私信、编造或混淆财务信息、未经授权执行不可退款交易等,并已给部分用户造成经济损失。美国多款AI智能体此前已接连出现失控事件,Muse此次曝出的安全隐患,进一步引发外界对科企推出消费级AI智能体造成风险的担忧。
【大公报讯】Meta今年9月8日推出AI智能体Muse,其形象是一只毛绒笑脸公仔Jolly,可代用户回复电邮、预订服务和在线购物等。Sensor Tower数据显示,上线约40天,Muse在美国的下载量已突破1000万次。但根据路透社查阅的Meta内部帖子,Muse上线数周内便出现了一系列令人不安的行为。
Meta极力淡化事件影响
多名Meta员工报告,Muse访问了他们并未授权的内容。一名员工发现Muse突然提醒她回复妹妹在加密通讯软件Signal上的信息,而她从未授权Muse连接该应用,直言“这极度侵犯隐私”。
另一名员工报告称,Muse“意外”将其宠物纳入高端保险计划,每月保费从200美元激增至888美元,且相关款项“无法追回”。还有一名员工则称,Muse未经许可预订了不可退款的Airbnb住宿。
此外,Muse的某些行为一度让用户感到迷惑。一名员工在与Muse聊钓鱼天气信息时,对方突然告诉他:“你的Capital One账户余额是2722.58美元,嘉信理财账户余额是5899.57美元。”该员工从未向Muse提供银行账户资料,更未谈过理财话题。
Meta将事件定性为AI“幻觉”,指模型在试图主动与用户互动时捏造了内容,而非真实泄露。但路透社指出,无法独立确认这些信息是真实泄露还是纯属虚构,而这两种可能性对用户信任的损害并无区别。
Meta发言人罗伯茨回应称,路透社列举的是个别事件,公司高度重视安全问题,又称模型异常已修复,拒绝回应此类问题发生的数量与持续时间。Meta服务条款亦提醒新用户,Muse可能犯错,而智能体的行为后果由用户承担。
事实上,早在上线当月,Muse便收到用户的隐私相关投诉。《Inc.》杂志记者阿滕致信Meta说,尽管他明确拒绝授予Muse访问Mac本地消息数据库的权限,Muse仍在后台同步了18.7万行聊天内容,“这不太对劲”,“如果AI智能体要阅读我的私人消息,就应该明确问我是否可以”。
朱克伯格支持全速发展AI
美国AI行业近期接连爆出智能体失控事件,但此前多集中于入侵企业或机构系统。Muse事件则将失控的场域扩展至个人用户,而普通用户往往对此难以察觉,也难以防范。
分析认为,Meta在布局AI赛道方面落后于OpenAI和Anthropic,该公司今年推进大规模裁员与业务收缩,加大投资AI领域,Muse正是其核心项目,承载着在消费端“打赢翻身仗”的期待。
Meta行政总裁朱克伯格曾在9月发文,反对全行业为AI发展踩刹车。他认为,市场竞争本身构成安全激励,且“重大”法律责任使开发商有强烈动机防止模型造成伤害。
他还指Meta在7月的安全评估期间决定推迟发布,直到安全与“对齐”能力达标。有评论指出,此次安全漏洞的集中曝光,可能使Meta的“明星级产品”Muse后续发展蒙上阴影。
(综合报道)